Introdução
Correr modelos de linguagem localmente deixou de ser um exercício de laboratório. Com o Ollama, o LM Studio ou o vLLM, qualquer equipa consegue ter um modelo a responder na própria rede em menos de uma hora. Na prática, quase ninguém fica só pelo local: usa-se o modelo local para o trabalho de rotina e uma API na cloud para as tarefas difíceis.
A esta combinação chama-se IA híbrida. E é precisamente aqui que surge o problema: o router do operador não sabe distinguir uma chamada legítima a uma API de um pedido de exfiltração de dados. Este artigo explica que ameaças existem e que hardware de rede resolve o assunto sem subscrições anuais.
O que é IA self-hosted e IA híbrida?
Um modelo local é rápido, barato ao pedido e mantém os dados dentro de casa – mas tem menos capacidade. Uma API na cloud é muito mais capaz – mas cada token custa dinheiro e sai da sua rede. Quatro padrões dominam as arquiteturas híbridas que vemos no terreno:
Router Pattern
Um classificador avalia a complexidade do pedido e encaminha: perguntas simples para o modelo local, raciocínio complexo para a cloud. É o padrão com melhor relação custo/qualidade.
Cascade Pattern
O modelo local responde primeiro. Se a confiança for baixa, o pedido escala automaticamente para a API externa. Reduz custos sem sacrificar a qualidade das respostas difíceis.
Privacy Filter
O modelo local anonimiza nomes, NIF, moradas e números de contrato antes de o texto seguir para a cloud. Fundamental para quem trata dados pessoais ao abrigo do RGPD.
Specialized Split
Ferramentas diferentes para tarefas diferentes: embeddings e OCR em local, geração de texto longo e visão na cloud. É o padrão mais comum em pipelines RAG.
Sete ameaças concretas a uma infraestrutura de IA
Não são cenários teóricos. São configurações por omissão que qualquer varrimento de rede encontra:
Portas de LLM abertas sem autenticação
O Ollama escuta em 11434 e, por omissão, não exige credenciais. Se o serviço estiver exposto na rede local (ou pior, no exterior), qualquer dispositivo pode consumir o seu modelo e ler o histórico de pedidos.
Prompt injection em agentes
Um agente que lê e-mails, páginas web ou PDFs pode receber instruções escondidas no conteúdo. Sem filtragem de saída, o agente executa essas instruções com as permissões que lhe deu.
Exfiltração de dados por agente comprometido
Um agente com acesso a ficheiros e à internet é um canal de saída perfeito. Sem egress filtering, os dados saem para um endpoint arbitrário em HTTPS e nada nos registos do router o denuncia.
Plugins e extensões envenenados
Servidores MCP, plugins de terceiros e pacotes npm/pip instalados à pressa correm com as suas variáveis de ambiente – incluindo chaves de API.
Movimento lateral na rede
Numa rede plana, a máquina de inferência vê o NAS, as impressoras, as câmaras e o posto de contabilidade. Um único comprometimento chega a tudo.
Chaves de API em ficheiros .env
Chaves da OpenAI, Anthropic ou Google guardadas em texto simples num repositório ou num contentor partilhado. O custo de uma fuga mede-se em faturas de consumo.
Shadow AI
Colaboradores a enviar documentos internos para serviços de IA não aprovados. Sem filtragem de DNS não há sequer forma de saber que está a acontecer.
O que uma firewall para IA tem de fazer
Uma firewall clássica preocupa-se com o que entra. Numa infraestrutura de IA, o risco maior está no que sai. Quatro funções são obrigatórias:
Egress filtering
A zona de IA só pode falar com os endpoints de API que autorizou explicitamente. Tudo o resto é bloqueado e registado.
Filtragem de DNS
Bloqueia domínios de comando e controlo e torna visível o shadow AI antes que se transforme num incidente.
Segmentação VLAN
Modelos, IoT e postos de trabalho em zonas separadas, com regras explícitas entre elas. Um compromisso fica contido numa zona.
Inspeção profunda (DPI)
Identificação de aplicações e bloqueio de malware, botnets e phishing ao nível do fluxo – não apenas por porto.
Na prática: o OPNsense cobre as três primeiras funções e o plugin Zenarmor acrescenta o DPI com threat intelligence. Ambos correm em hardware x86 comum – o que falta é o hardware certo.
Que appliance escolher?
A regra é simples: uma porta física por zona. Quantas mais zonas quiser isolar, mais portas precisa – e evita a complexidade de um switch gerido.
| Modelo | Processador | LAN | Indicado para |
|---|---|---|---|
| Nano-N1121 | Intel Celeron J6412 | 3x 2.5G | Casa ou escritório com 1 máquina de IA |
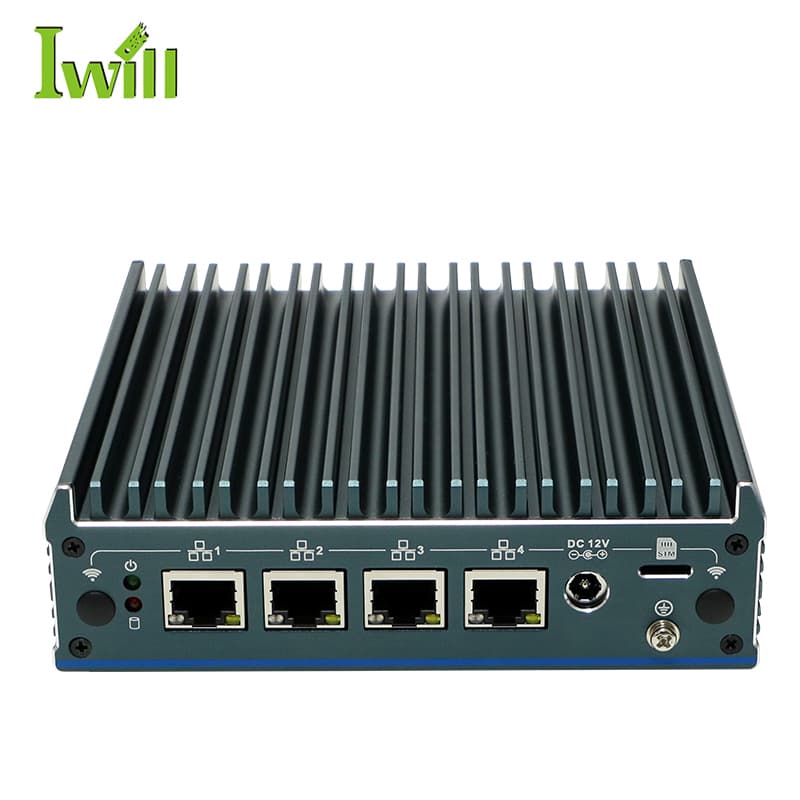
| Nano-N1241 | Intel Alder Lake N200 | 4x 2.5G | 4 zonas isoladas sem switch gerido |
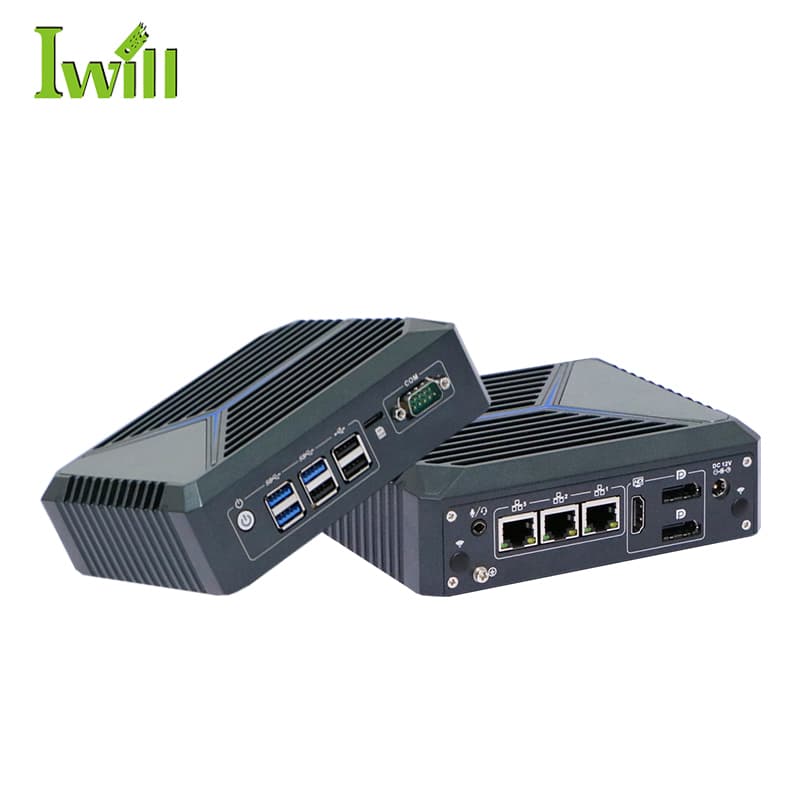
| Nano-N3281 | Intel Core Ultra 5 / Ultra 7 | 8x 2.5G (7 com opção PoE) | Empresa com múltiplos departamentos e DPI ativo |
Todos os três são sem ventoinha, com chassis de alumínio e consumo baixo – o N1241 fica abaixo dos 15 W. Numa firewall que trabalha 24/7, a ausência de peças móveis é a diferença entre cinco anos de serviço e uma substituição ao fim de dois.
Appliance comercial vs. open-source
Fortinet / Palo Alto
- ×Licença anual obrigatória para IPS/IDS e filtragem de conteúdos
- ×Sem renovação, o equipamento deixa de receber assinaturas
- ×Regras específicas para IA dependem do roteiro do fabricante
- ×Custo total imprevisível a 5 anos
N1241 + OPNsense + Zenarmor
- ✓Sistema operativo sem custo de licença
- ✓Atualizações de segurança semanais da comunidade
- ✓Aliases e regras personalizadas para cada endpoint de API
- ✓Custo conhecido no primeiro dia – só o hardware
Como se implementa, em cinco passos
- 1Colocar a appliance entre o router do operador e a rede interna.
- 2Instalar o OPNsense a partir de uma pen USB (cerca de 15 minutos).
- 3Criar as VLAN por zona – LAN de confiança, laboratório de IA, IoT – com regras explícitas.
- 4Instalar o plugin Zenarmor e ativar o bloqueio de malware, botnets e phishing.
- 5Monitorizar o tráfego de saída e ajustar a lista de endpoints autorizados.
Conclusão
Uma arquitetura de IA híbrida move dados entre a sua rede e serviços externos dezenas de vezes por minuto. Sem egress filtering, filtragem de DNS e isolamento por VLAN, não tem como saber o que saiu – nem para onde.
Uma appliance sem ventoinha com OPNsense resolve as três coisas sem subscrição anual, tanto em casa como numa PME. Se já tem modelos a correr localmente, esta é a peça que falta. Veja também o nosso guia sobre porque o router do operador não o protege.
Appliances para proteger a sua infraestrutura de IA
Hardware sem ventoinha compatível com pfSense, OPNsense e Zenarmor.