Introducción
Ejecutar modelos de lenguaje en local ha dejado de ser un ejercicio de laboratorio. Con Ollama, LM Studio o vLLM, cualquier equipo puede tener un modelo respondiendo en su propia red en menos de una hora. En la práctica, casi nadie se queda solo en local: se usa el modelo local para el trabajo rutinario y una API en la nube para las tareas difíciles.
A esta combinación se la llama IA híbrida. Y es precisamente aquí donde aparece el problema: el router del operador no sabe distinguir una llamada legítima a una API de una petición de exfiltración de datos. Este artículo explica qué amenazas existen y qué hardware de red resuelve el asunto sin suscripciones anuales.
¿Qué es la IA self-hosted y la IA híbrida?
Un modelo local es rápido, barato por petición y mantiene los datos en casa – pero tiene menos capacidad. Una API en la nube es mucho más capaz – pero cada token cuesta dinero y sale de su red. Cuatro patrones dominan las arquitecturas híbridas que vemos sobre el terreno:
Router Pattern
Un clasificador evalúa la complejidad de la petición y la enruta: preguntas simples al modelo local, razonamiento complejo a la nube. Es el patrón con mejor relación coste/calidad.
Cascade Pattern
El modelo local responde primero. Si la confianza es baja, la petición escala automáticamente a la API externa. Reduce costes sin sacrificar la calidad de las respuestas difíciles.
Privacy Filter
El modelo local anonimiza nombres, NIF, direcciones y números de contrato antes de que el texto viaje a la nube. Fundamental para quien trata datos personales bajo el RGPD.
Specialized Split
Herramientas distintas para tareas distintas: embeddings y OCR en local, generación de texto largo y visión en la nube. Es el patrón más común en pipelines RAG.
Siete amenazas concretas a una infraestructura de IA
No son escenarios teóricos. Son configuraciones por defecto que cualquier escaneo de red encuentra:
Puertos de LLM abiertos sin autenticación
Ollama escucha en el 11434 y, por defecto, no exige credenciales. Si el servicio está expuesto en la red local (o peor, al exterior), cualquier dispositivo puede consumir su modelo y leer el historial de peticiones.
Prompt injection en agentes
Un agente que lee correos, páginas web o PDF puede recibir instrucciones ocultas en el contenido. Sin filtrado de salida, el agente ejecuta esas instrucciones con los permisos que usted le dio.
Exfiltración de datos por un agente comprometido
Un agente con acceso a ficheros y a internet es un canal de salida perfecto. Sin egress filtering, los datos salen hacia un endpoint arbitrario por HTTPS y nada en los registros del router lo delata.
Plugins y extensiones envenenados
Servidores MCP, plugins de terceros y paquetes npm/pip instalados con prisa se ejecutan con sus variables de entorno – incluidas las claves de API.
Movimiento lateral en la red
En una red plana, la máquina de inferencia ve el NAS, las impresoras, las cámaras y el puesto de contabilidad. Un solo compromiso llega a todo.
Claves de API en ficheros .env
Claves de OpenAI, Anthropic o Google guardadas en texto plano en un repositorio o en un contenedor compartido. El coste de una fuga se mide en facturas de consumo.
Shadow AI
Empleados enviando documentos internos a servicios de IA no aprobados. Sin filtrado de DNS no hay ni siquiera forma de saber que está ocurriendo.
Qué tiene que hacer un firewall para IA
Un firewall clásico se preocupa de lo que entra. En una infraestructura de IA, el mayor riesgo está en lo que sale. Cuatro funciones son obligatorias:
Egress filtering
La zona de IA solo puede hablar con los endpoints de API que usted autorizó explícitamente. Todo lo demás se bloquea y se registra.
Filtrado de DNS
Bloquea dominios de mando y control y hace visible el shadow AI antes de que se convierta en un incidente.
Segmentación VLAN
Modelos, IoT y puestos de trabajo en zonas separadas, con reglas explícitas entre ellas. Un compromiso queda contenido en una zona.
Inspección profunda (DPI)
Identificación de aplicaciones y bloqueo de malware, botnets y phishing a nivel de flujo – no solo por puerto.
En la práctica: OPNsense cubre las tres primeras funciones y el plugin Zenarmor añade el DPI con threat intelligence. Ambos corren en hardware x86 común – lo que falta es el hardware adecuado.
¿Qué appliance elegir?
La regla es simple: un puerto físico por zona. Cuantas más zonas quiera aislar, más puertos necesita – y evita la complejidad de un switch gestionable.
| Modelo | Procesador | LAN | Indicado para |
|---|---|---|---|
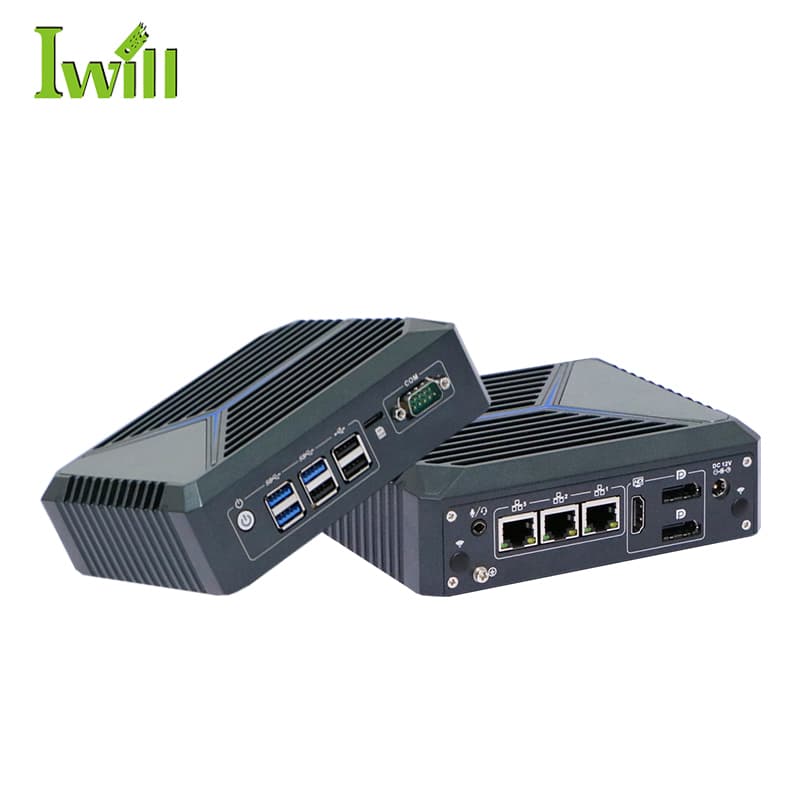
| Nano-N1121 | Intel Celeron J6412 | 3x 2.5G | Hogar u oficina con 1 máquina de IA |
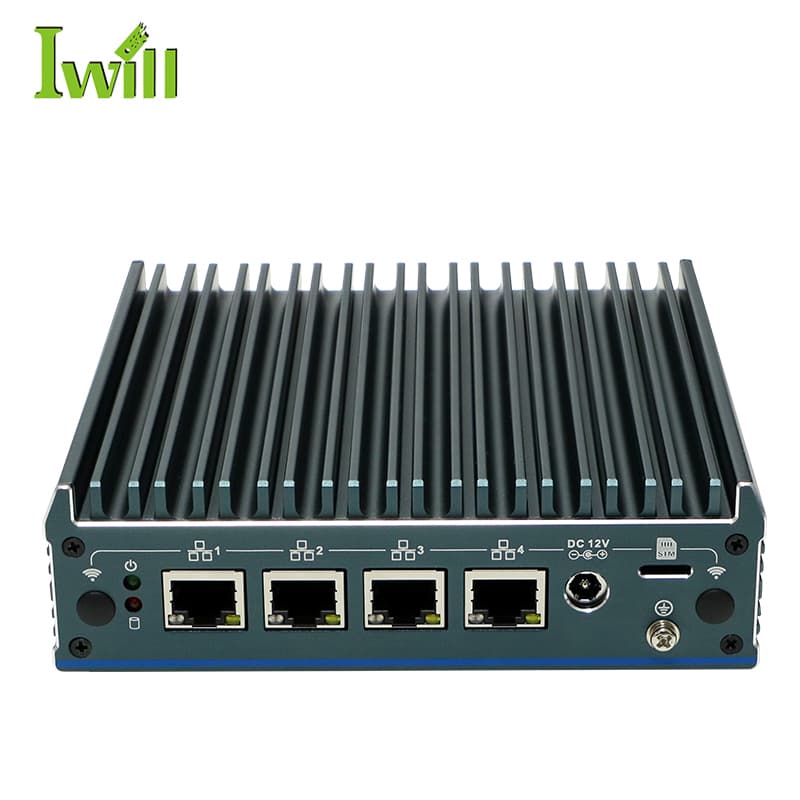
| Nano-N1241 | Intel Alder Lake N200 | 4x 2.5G | 4 zonas aisladas sin switch gestionable |
| Nano-N3281 | Intel Core Ultra 5 / Ultra 7 | 8x 2.5G (7 con opción PoE) | Empresa con varios departamentos y DPI activo |
Los tres son sin ventilador, con chasis de aluminio y consumo bajo – el N1241 se queda por debajo de los 15 W. En un firewall que trabaja 24/7, la ausencia de piezas móviles es la diferencia entre cinco años de servicio y un reemplazo a los dos.
Appliance comercial vs. open-source
Fortinet / Palo Alto
- ×Licencia anual obligatoria para IPS/IDS y filtrado de contenidos
- ×Sin renovación, el equipo deja de recibir firmas
- ×Las reglas específicas para IA dependen de la hoja de ruta del fabricante
- ×Coste total impredecible a 5 años
N1241 + OPNsense + Zenarmor
- ✓Sistema operativo sin coste de licencia
- ✓Actualizaciones de seguridad semanales de la comunidad
- ✓Alias y reglas personalizadas para cada endpoint de API
- ✓Coste conocido el primer día – solo el hardware
Cómo se implanta, en cinco pasos
- 1Colocar el appliance entre el router del operador y la red interna.
- 2Instalar OPNsense desde una memoria USB (unos 15 minutos).
- 3Crear las VLAN por zona – LAN de confianza, laboratorio de IA, IoT – con reglas explícitas.
- 4Instalar el plugin Zenarmor y activar el bloqueo de malware, botnets y phishing.
- 5Monitorizar el tráfico de salida y ajustar la lista de endpoints autorizados.
Conclusión
Una arquitectura de IA híbrida mueve datos entre su red y servicios externos decenas de veces por minuto. Sin egress filtering, filtrado de DNS y aislamiento por VLAN, no tiene forma de saber qué ha salido – ni hacia dónde.
Un appliance sin ventilador con OPNsense resuelve las tres cosas sin suscripción anual, tanto en casa como en una pyme. Si ya tiene modelos corriendo en local, esta es la pieza que falta. Vea también nuestra guía sobre por qué el router de su operador no le protege.
Appliances para proteger su infraestructura de IA
Hardware sin ventilador compatible con pfSense, OPNsense y Zenarmor.